STARA INSIGHTS · SEO
Cara Memilih DMS untuk Perusahaan: Checklist dan Uji Vendor
Panduan memilih DMS untuk perusahaan: evaluasi pencarian, akses, versi, backup, biaya total, dan uji vendor dengan checklist berbasis rujukan ISO dan NIST.
Cara memilih DMS untuk perusahaan adalah memetakan kebutuhan dokumen, menetapkan kontrol akses dan versi, lalu menguji kandidat dengan dokumen contoh sebelum membeli. Bandingkan juga kemampuan pencarian, pemulihan data, integrasi, biaya total, dan ekspor saat berpindah sistem. Pilih berdasarkan bukti uji yang disepakati tim bisnis dan TI.
Panduan ini ditujukan bagi tim operasional, pengadaan, dan TI yang sedang mengevaluasi Document Management System (DMS). Checklist dan contoh target di bawah merupakan rekomendasi evaluasi editorial, bukan persyaratan sertifikasi atau hasil pengujian produk tertentu.
Apa itu DMS dan kapan perusahaan membutuhkannya?
Document Management System (DMS) adalah sistem untuk membantu menyimpan, mengatur, menemukan, dan mengendalikan dokumen digital. Cakupan fitur berbeda antarproduk; jangan menganggap semua DMS memiliki approval, retensi, OCR, atau pencarian AI.
Mulai evaluasi ketika tim sulit menentukan versi yang berlaku, pencarian bergantung pada pemilik folder, atau pembagian dokumen sulit dikendalikan. Catat masalah dan frekuensinya terlebih dahulu. Jika kebutuhan masih sebatas berbagi file sederhana, bandingkan pula perbaikan tata kelola penyimpanan yang sudah digunakan.
ISO 15489-1 membahas prinsip pengelolaan rekod, termasuk metadata, tanggung jawab, kebijakan, dan kontrol. Prinsip tersebut membantu menyusun kebutuhan; pengelolaan rekod tidak identik dengan seluruh fungsi DMS. [1]
1. Petakan kebutuhan sebelum melihat demo
Pilih satu proses awal, misalnya pengelolaan SOP atau kontrak pemasok. Tuliskan jenis file, volume saat ini, perkiraan pertumbuhan, pemilik dokumen, pengguna, dan alur persetujuan yang benar-benar dibutuhkan.
Pisahkan kebutuhan wajib dari tambahan. Contoh kebutuhan wajib: staf hanya membaca SOP yang berlaku, editor dapat mengajukan revisi, dan reviewer dapat menelusuri perubahan. Tanyakan apakah perilaku itu tersedia pada paket yang ditawarkan atau memerlukan pengembangan berbayar.
ISO/TS 16175-2 membahas pemilihan, perancangan, implementasi, dan pemeliharaan perangkat lunak pengelolaan rekod. Ini menjadi rujukan bahwa evaluasi sistem perlu mencakup siklus implementasi, bukan hanya tampilan demo. [2]
2. Gunakan checklist evaluasi DMS perusahaan
| Aspek | Pertanyaan untuk vendor | Bukti yang diminta | | --- | --- | --- | | Metadata dan pencarian | Bisakah dokumen ditemukan berdasarkan nomor, jenis, pemilik, dan isi? | Hasil pencarian dari kumpulan dokumen uji | | Versi dokumen | Bagaimana pengguna membedakan draf, revisi, dan versi yang berlaku? | Riwayat perubahan dan demonstrasi pemulihan versi | | Kontrol akses | Bisakah hak baca, ubah, unduh, dan berbagi dibatasi sesuai kebutuhan? | Uji memakai akun dengan peran berbeda | | Jejak audit | Aktivitas apa yang tercatat dan siapa yang dapat mengubah log? | Contoh log, identitas pelaku, waktu, serta kebijakan penyimpanan | | Backup dan pemulihan | Apa yang dicadangkan dan bagaimana proses pemulihannya? | Hasil uji pemulihan file beserta metadata terkait | | Integrasi | Apakah koneksi ke sistem perusahaan didukung dan didokumentasikan? | Uji alur integrasi yang relevan | | Portabilitas | Bisakah file dan metadata diekspor dalam bentuk yang dapat digunakan? | Contoh ekspor dan rincian biaya keluar | | Operasional | Siapa menangani gangguan, pembaruan, dan pelatihan? | Ruang lingkup layanan dan biaya tertulis |
Metadata perlu dirancang sebagai bagian dari tata kelola. ISO 23081-1 membahas prinsip metadata untuk rekod, proses, sistem, dan organisasi yang mengelolanya. [3] Untuk uji awal, tentukan field yang relevan seperti nomor dokumen, pemilik, tanggal berlaku, dan klasifikasi akses.
3. Uji keamanan melalui perilaku sistem
Jangan berhenti pada pernyataan “mendukung role”. Coba akun pengguna biasa mengakses dokumen terbatas melalui pencarian, tautan langsung, pratinjau, dan unduhan. Setelah izin dicabut, ulangi pengujian melalui jalur yang sama.
NIST SP 800-192 menekankan verifikasi dan pengujian kebijakan kontrol akses karena kesalahan kebijakan atau implementasi dapat menimbulkan kerentanan. [4] Skenario di atas adalah penerapan praktis yang diusulkan untuk evaluasi DMS, bukan kutipan prosedur wajib dari NIST.
Tanyakan pula perlindungan log dan mekanisme backup. NIST SP 1800-25 membahas backup, penyimpanan aman, pemeriksaan integritas, dan audit log sebagai bagian dari perlindungan integritas data. [5] Kemampuan yang tercantum dalam brosur tetap perlu dibuktikan pada konfigurasi yang akan digunakan.
4. Bandingkan cloud dan on-premise berdasarkan tanggung jawab
Untuk layanan cloud, periksa lokasi penyimpanan, pembagian tanggung jawab keamanan, mekanisme ekspor, dan penanganan gangguan. Untuk on-premise, hitung kebutuhan infrastruktur, administrator, backup, pembaruan, serta pemulihan.
Tidak ada pilihan yang otomatis paling aman atau murah untuk semua perusahaan. Minta rincian siapa yang melakukan setiap pekerjaan dan biaya yang menyertainya. Sesuaikan persyaratan penyimpanan dan retensi dengan kebijakan perusahaan serta kewajiban yang berlaku melalui penanggung jawab terkait.
5. Hitung total biaya dan jalankan pilot
Bandingkan biaya pada periode yang sama, misalnya tiga tahun sebagai horizon perencanaan internal. Masukkan lisensi atau langganan, penyimpanan, implementasi, migrasi, integrasi, pelatihan, dukungan, backup, dan ekspor data. Jangan menyimpulkan penghematan sebelum ada penawaran dan hasil uji.
Gunakan dokumen sintetis atau contoh yang telah disamarkan untuk pilot. Contoh skenario penerimaan:
- Pengguna menemukan SOP yang berlaku berdasarkan kata kunci dan metadata.
- Editor mengunggah revisi tanpa menghilangkan riwayat yang dibutuhkan.
- Akun tanpa izin gagal membaca dokumen melalui seluruh jalur yang diuji.
- Administrator memulihkan dokumen beserta metadata yang disepakati.
- Tim mengekspor kumpulan file dan memeriksa kelengkapan hasilnya.
Ukur waktu pencarian, ketepatan versi, kegagalan akses, kelengkapan ekspor, dan keberhasilan pemulihan. Tetapkan ambang lulus sebelum demo; tidak ada target angka universal dalam panduan ini. Kegagalan kebutuhan wajib perlu diselesaikan sebelum skor fitur tambahan dipertimbangkan.
FAQ: memilih Document Management System
Apa fitur DMS yang paling penting?
Prioritas bergantung pada proses perusahaan. Untuk evaluasi awal, periksa pencarian, metadata, pengendalian versi, kontrol akses, audit, pemulihan, dan ekspor. Buktikan kebutuhan wajib dengan skenario uji.
Apakah DMS harus memiliki AI?
Tidak. Nilai fitur AI hanya jika ada kebutuhan nyata. Jika digunakan, uji ketepatan jawaban, rujukan dokumen, dan pembatasan akses dengan akun berbeda. Label AI bukan bukti kualitas atau keamanan.
Berapa biaya DMS untuk perusahaan?
Tidak ada satu harga yang berlaku umum. Minta penawaran sesuai pengguna, volume dokumen, penyimpanan, integrasi, dan dukungan, kemudian bandingkan biaya total pada cakupan yang sama.
Apakah memakai DMS berarti perusahaan sudah patuh standar?
Tidak otomatis. Panduan ini tidak menilai kepatuhan atau sertifikasi vendor. Kesesuaian perlu dievaluasi berdasarkan ruang lingkup, konfigurasi, prosedur, dan bukti penerapan yang relevan.
Langkah berikutnya
Buat satu halaman kebutuhan, pilih kandidat yang memenuhi kebutuhan wajib, lalu jalankan pilot dengan skenario yang sama. Saat berdiskusi dengan penyedia DMS, termasuk StaraSolution, minta demonstrasi atas kebutuhan tersebut. Verifikasi fitur, batasan paket, dan ruang lingkup layanan sebelum membuat keputusan.
Sumber
Rujukan diperiksa pada 27 Oktober 2026. Ringkasan ISO merujuk pada abstrak publik, bukan penilaian terhadap seluruh klausul standar.
- ISO 15489-1:2016 — Records management: Concepts and principles
- ISO/TS 16175-2:2020 — Guidance for selecting and implementing software for managing records
- ISO 23081-1:2017 — Metadata for records: Principles
- NIST SP 800-192 — Verification and Test Methods for Access Control Policies/Models
- NIST SP 1800-25 — Data Integrity: Identifying and Protecting Assets Against Ransomware and Other Destructive Events
Uji alur dokumen, bukan hanya daftar fitur
Saat mengevaluasi vendor, bawa contoh dokumen nonrahasia dan minta mereka memperagakan alur yang relevan dengan organisasi.
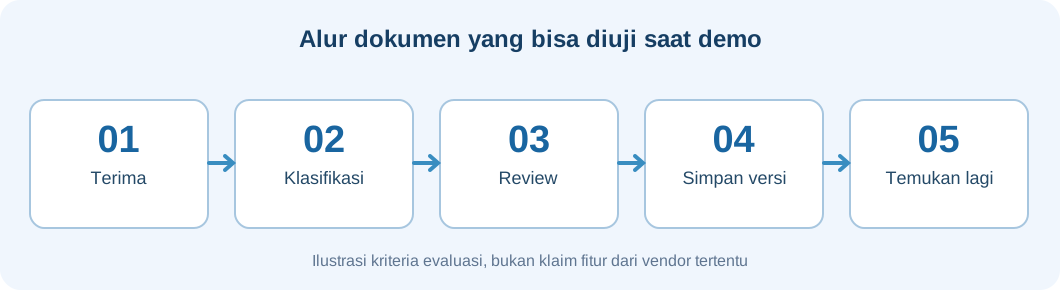
| Kriteria | Pertanyaan yang harus dijawab saat demo |
|---|---|
| Pencarian | Dapatkah pengguna menemukan dokumen dengan kata kunci, metadata, dan hak akses yang sesuai? |
| Hak akses | Apa yang terjadi jika pengguna tanpa izin mencoba membuka atau mengunduh dokumen? |
| Versi | Bagaimana membandingkan, memulihkan, atau mengidentifikasi versi yang benar? |
| Audit | Aktivitas apa yang tercatat dan siapa yang dapat meninjau log tersebut? |
| Integrasi | Bagaimana dokumen masuk dan keluar dari sistem yang sudah dipakai perusahaan? |